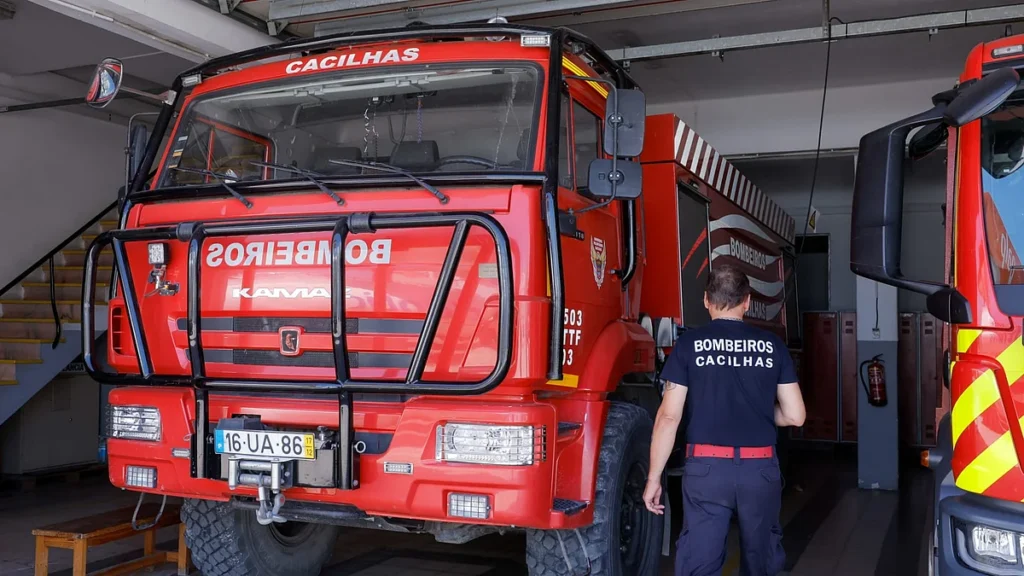
A segurança digital de cerca de sessenta mil bombeiros portugueses foi recentemente afetada por uma invasão cibernética direcionada à base de dados oficial. A ocorrência atingiu o Recenseamento Nacional de Bombeiros Portugueses (RNBP), plataforma gerida pela Autoridade Nacional de Emergência e Proteção Civil (ANEPC) que concentra informações essenciais sobre o efetivo de salvamento e socorro no país.
O incidente foi reportado após uma comunicação interna enviada aos comandos regionais e aos responsáveis das regiões autónomas dos Açores e da Madeira. Diante do risco iminente de exposição de registros sensíveis, as autoridades competentes determinaram a interrupção imediata da ferramenta tecnológica para conter eventuais danos adicionais à infraestrutura governamental.
Ação coordenada e suspensão imediata do sistema
Assim que a intrusão foi identificada nos sistemas centrais, órgãos de segurança digital entraram em ação para mitigar os impactos. O Centro Nacional de Cibersegurança (CNCS) e a Rede Nacional de Segurança Interna (RNSI) atuaram prontamente, isolando o ambiente digital e promovendo a suspensão preventiva da aplicação informatizada.
Informações repassadas aos comandos indicam que os invasores obtiveram êxito ao realizar uma cópia integral das informações armazenadas no sistema. Embora a integridade operacional das corporações não tenha sido paralisada de forma definitiva, a vulnerabilidade expôs um volume expressivo de cadastros individuais ligados à força de proteção civil.
Informações pessoais expostas e riscos associados
A gravidade da invasão reside na natureza dos registros copiados ilegalmente do banco de dados oficial. Entre os dados comprometidos constam nome completo, números de identificação civil e fiscal, registros de segurança social, dados de cartões de utente de saúde, cartas de condução, além de elementos de caráter pessoal como estado civil, datas de nascimento e endereços residenciais.
Além disso, imagens e informações referentes ao grupo sanguíneo dos profissionais também integraram o lote de dados acessado de forma indevida. A Autoridade Nacional de Emergência e Proteção Civil alertou que os afetados podem se tornar alvos potenciais de fraudes digitais, incluindo tentativas de phishing, mensagens maliciosas por SMS conhecidas como smishing, chamadas fraudulentas de vishing e golpes com códigos QR.
Repercussão institucional e ausência de dados bancários
A Liga dos Bombeiros Portugueses (LBP) manifestou-se sobre o caso, confirmando a veracidade da ocorrência e apontando falhas na comunicação direta com os profissionais afetados. Segundo a entidade representativa, o ideal seria que cada um dos inscritos tivesse recebido um aviso individualizado sobre a exposição de suas informações cadastrais.
Apesar da extensão do vazamento de dados pessoais, o presidente da LBP, António Nunes, tranquilizou o efetivo ao esclarecer que nenhuma informação de natureza bancária ou financeira constava na base de dados atacada, afastando, por ora, riscos diretos de prejuízos monetários imediatos às contas dos bombeiros.
Para continuar acompanhando notícias relevantes, análises aprofundadas e atualizações sobre segurança digital e cotidiano, continue navegando pelo portal Mais 1 Portugal, comprometido com a apuração rigorosa e a transparência informativa.