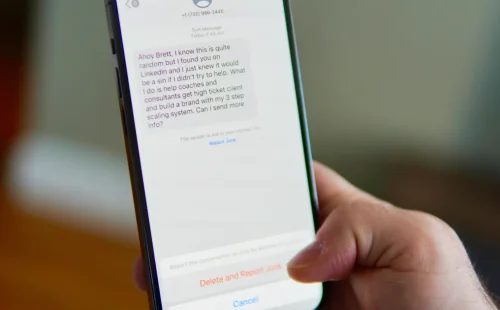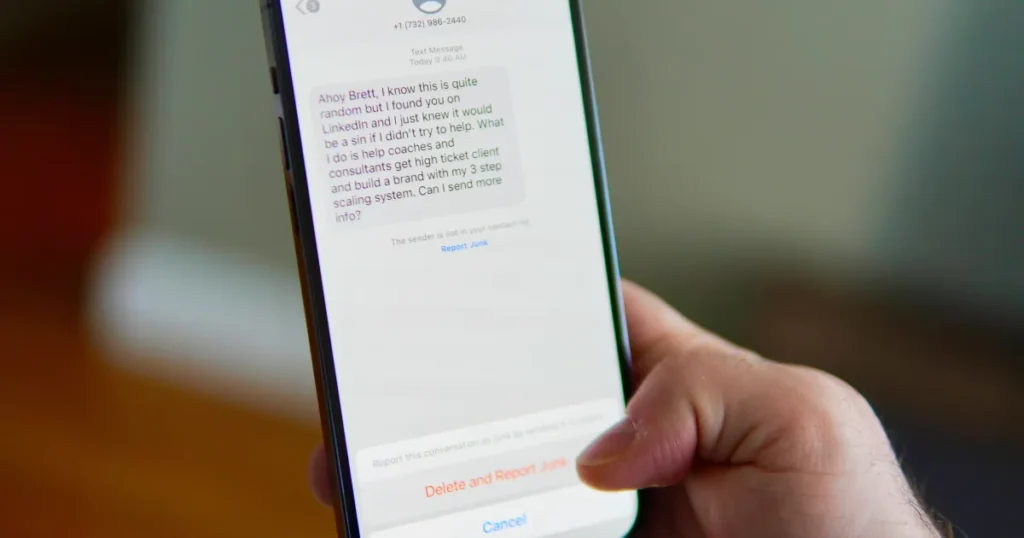
A constante chegada de mensagens de texto com alertas falsos de entregas pendentes, compras suspeitas ou bloqueios de contas bancárias tornou-se uma rotina incômoda e perigosa para milhões de brasileiros. Projetadas para enganar o destinatário e roubar dados pessoais ou financeiros, essas abordagens ganharam um novo obstáculo com a regulamentação emitida pela Agência Nacional de Telecomunicações (Anatel).
Publicadas em 4 de novembro de 2026, as diretrizes exigem que as operadoras de telefonia identifiquem com clareza as empresas que contratam o envio massivo de mensagens e bloqueiem a circulação de textos vindos de códigos não cadastrados no sistema central da agência reguladora.
Identificação obrigatória de empresas e combate aos códigos anônimos
A norma foca principalmente nas mensagens corporativas, conhecidas no setor como SMS A2P, amplamente utilizadas por instituições financeiras, plataformas de e-commerce e aplicativos para enviar códigos de autenticação e avisos. Geralmente, esses disparos chegam ao celular do usuário por meio de números curtos de cinco dígitos.
A partir das novas determinações, cada código precisará estar formalmente vinculado a uma única empresa identificada, sendo proibido o compartilhamento de um mesmo número entre organizações distintas. Além disso, haverá um cadastro público e gratuito administrado para que o consumidor possa consultar a autenticidade do remetente.
As operadoras de telecomunicações também terão que implementar filtros de segurança avançados para detectar comportamentos atípicos e possíveis tentativas de fraude antes que as mensagens alcancem os usuários.
Cronograma de implementação e a escala das fraudes no país
As exigências fixadas pela regulamentação serão adotadas de forma gradual no mercado. As empresas de telefonia têm o prazo de até 60 dias para estruturar seus sistemas internos de monitoramento e políticas de segurança digital. Já o cadastro centralizado de códigos curtos e a obrigatoriedade de bloqueio das mensagens não registradas deverão estar plenamente operacionais em até 90 dias.
A urgência da medida é respaldada por dados oficiais. De acordo com um levantamento do Centro Regional de Estudos para o Desenvolvimento da Sociedade da Informação (Cetic.br), divulgado pelo Ministério das Comunicações, cerca de 71% dos entrevistados declararam já ter recebido tentativas de golpe por SMS.
O número demonstra a relevância que o SMS tradicional mantém no ecossistema de crimes cibernéticos, funcionando como porta de entrada para invasões e roubos de identidade mesmo com a predominância de aplicativos de mensagens instantâneas.
A persistência do smishing e os desafios da engenharia social
Embora a iniciativa crie uma barreira importante para disparos automatizados ilegais, especialistas alertam que a medida não extingue totalmente os riscos. A regulamentação incide prioritariamente sobre mensagens enviadas por empresas, o que significa que criminosos ainda podem recorrer a linhas móveis convencionais ou migrar suas operações para outros canais virtuais.
Esse tipo de abordagem fraudulenta por texto é categorizado como smishing, uma variante do tradicional phishing. Nesses cenários, os golpistas utilizam técnicas de engenharia social para incitar pânico ou urgência, induzindo a vítima a clicar em links maliciosos ou fornecer senhas confidenciais.
Outro fator de preocupação é o avanço das ferramentas de inteligência artificial, que viabilizam a criação de textos personalizados e altamente convincentes. Com o uso dessas tecnologias, mensagens falsas conseguem reproduzir a identidade visual e o tom institucional de grandes marcas, tornando a checagem por parte do usuário ainda mais indispensável.
Boas práticas de proteção e checagem de remetentes
Diante da evolução das táticas criminosas, a orientação central para os cidadãos é manter uma postura de cautela constante. Ao receber alertas sobre entregas alfandegárias pendentes, compras não autorizadas no cartão de crédito ou atualizações cadastrais urgentes, o usuário nunca deve utilizar os hiperlinks contidos na mensagem.
A conduta correta é ignorar a notificação e buscar atendimento exclusivo nos canais oficiais da empresa envolvida, como aplicativos ou sites verificados. A regulamentação da Anatel fortalece a infraestrutura técnica de proteção do país, mas a atenção individual continua sendo o elo fundamental na prevenção a fraudes.
Para continuar bem informado sobre tecnologia, segurança cibernética e os desdobramentos das decisões regulatórias no país, acompanhe o conteúdo diário do Mais 1 Portugal e tenha acesso a análises completas sobre os temas que impactam a sua rotina.