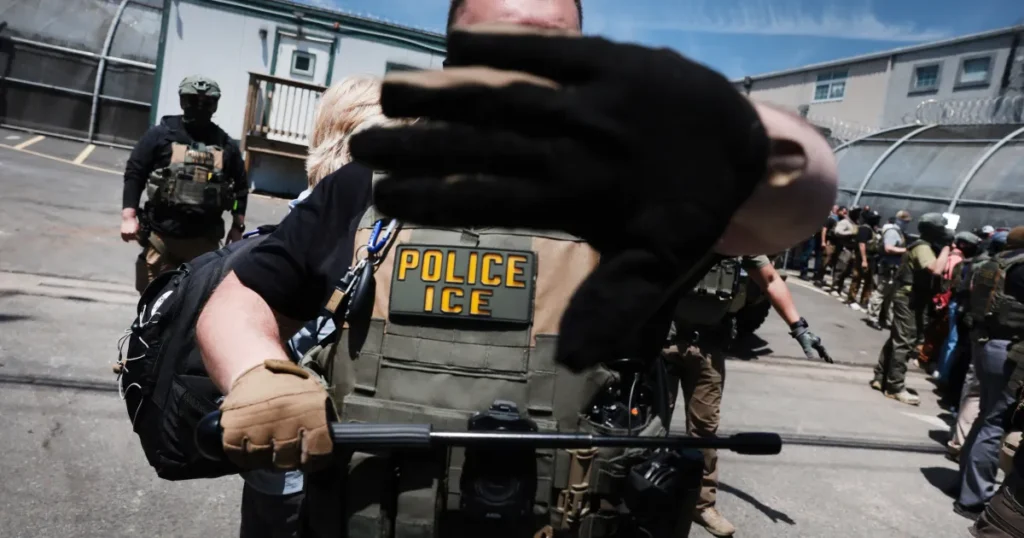
Um grave incidente cibernético colocou em risco a segurança de servidores públicos e prestadores de serviço ligados ao controle de fronteiras e controle migratório nos Estados Unidos. O material reúne mais de 41 mil registros associados ao Departamento de Segurança Interna (DHS), revelando detalhes sensíveis sobre a estrutura operacional de órgãos federais norte-americanos.
A exposição veio a público por meio de uma publicação da organização Distributed Denial of Secrets, a DDoSecrets, que batizou o conjunto de arquivos com o nome “Icepick”. A base de dados expõe informações corporativas e de contato, levantando alertas imediatos sobre os riscos à integridade física dos trabalhadores afetados e à confidencialidade das operações de segurança nacional.
Dimensão do vazamento e órgãos afetados
A listagem detalha nomes, números de telefone, endereços de e-mail corporativo e cargos ocupados dentro da estrutura governamental. Entre os dados divulgados estão aproximadamente 21 mil registros ligados à Agência de Alfândega e Proteção de Fronteiras (CBP), o principal braço de fiscalização nas linhas divisórias terrestres e aeroportos do país.
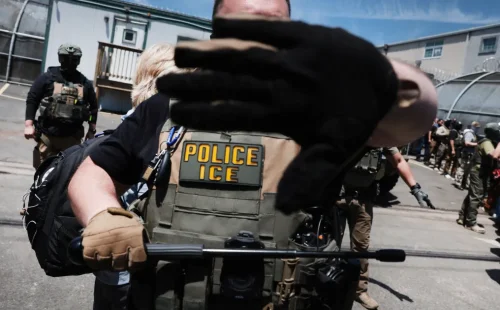
Além do CBP, a contagem abrange cerca de 7 mil registros associados ao Serviço de Imigração e Alfândega (ICE). Quando são considerados os dados do Homeland Security Investigations (HSI), braço investigativo do ICE, o volume total vinculado à agência chega a aproximadamente 10 mil nomes. O arquivo também engloba trabalhadores administrativos do Serviço de Cidadania e Imigração dos Estados Unidos (USCIS) e da Agência de Segurança Cibernética e de Infraestrutura (CISA).
Repercussão oficial e investigações técnicas
Diante da gravidade da situação, o Departamento de Segurança Interna reconheceu estar ciente de uma possível violação em seus sistemas. Órgãos competentes trabalham para mitigar os impactos da exposição, embora a autenticidade integral de todos os arquivos ainda passe por auditorias técnicas rigorosas e validações independentes.
A origem técnica do vazamento é alvo de contestações entre os grupos envolvidos. Enquanto os responsáveis pela divulgação apontam falhas no ambiente de autenticação Okta utilizado pelo DHS, a empresa desenvolvedora do software emitiu notas declarando que seus sistemas operam com segurança e que não há evidências de comprometimento estrutural em sua tecnologia.
Motivações e contexto da publicação
Os grupos por trás da exposição alegam que a iniciativa busca ampliar a transparência pública e fornecer subsídios para investigações jornalísticas e auditorias civis. A justificativa apresentada pelos divulgadores baseia-se na facilitação de pedidos de acesso a documentos públicos e no acompanhamento das diretrizes adotadas pelas agências federais.
A última atualização identificada no pacote de dados data de 19 de agosto de 2026, embora o registro temporal não indique exatamente quando ocorreu a invasão ou a extração indevida dos arquivos. Especialistas em segurança continuam avaliando os desdobramentos do caso para conter possíveis tentativas de engenharia social contra os funcionários expostos.
Para continuar acompanhando as principais notícias internacionais, análises de segurança digital e coberturas aprofundadas sobre os fatos que movimentam o cenário global, continue navegando pelo Mais 1 Portugal. Nosso compromisso é manter você sempre bem informado com rigor jornalístico e total contextualização dos acontecimentos.